Содержание
Аудит кода это независимая проверка программы или системы: насколько надёжно она выполняет свои задачи, где в ней риски и сколько будет стоить её развивать. На выходе у вас отчёт: находки, приоритеты и план работ, написанные так, чтобы их понял владелец бизнеса. Заказывают аудит программного обеспечения перед решениями, которые дорого отменить: сменой подрядчика, крупной доработкой, покупкой проекта.
Когда нужен аудит кода
Аудит не делают «для порядка». Его заказывают, когда впереди решение и не хватает фактов.
- Смена подрядчика или команды. Нужно понять, что вам оставили, и зафиксировать состояние системы до передачи. Как проходит сама передача, разобрали в статье про работу с легаси-кодом.
- Перед крупной доработкой. Можно ли развивать текущий код или дешевле заменить часть системы.
- Система тормозит или падает. Сбои повторяются, а причину никто не может найти.
- Покупка или продажа проекта. Проверить, что код соответствует обещаниям, а риски известны до сделки.
- Подготовка к росту. Выдержит ли система рост клиентов, новые интеграции, выход в новые страны.
- Спор с командой. Разработчики просят время на переделку, а бизнес не понимает зачем. Аудит даёт независимый взгляд.
Что проверяют при аудите программного обеспечения
Хороший аудит смотрит на систему глазами бизнеса: выполняет ли она свою работу и сколько стоит её менять. Красота кода тут дело десятое.
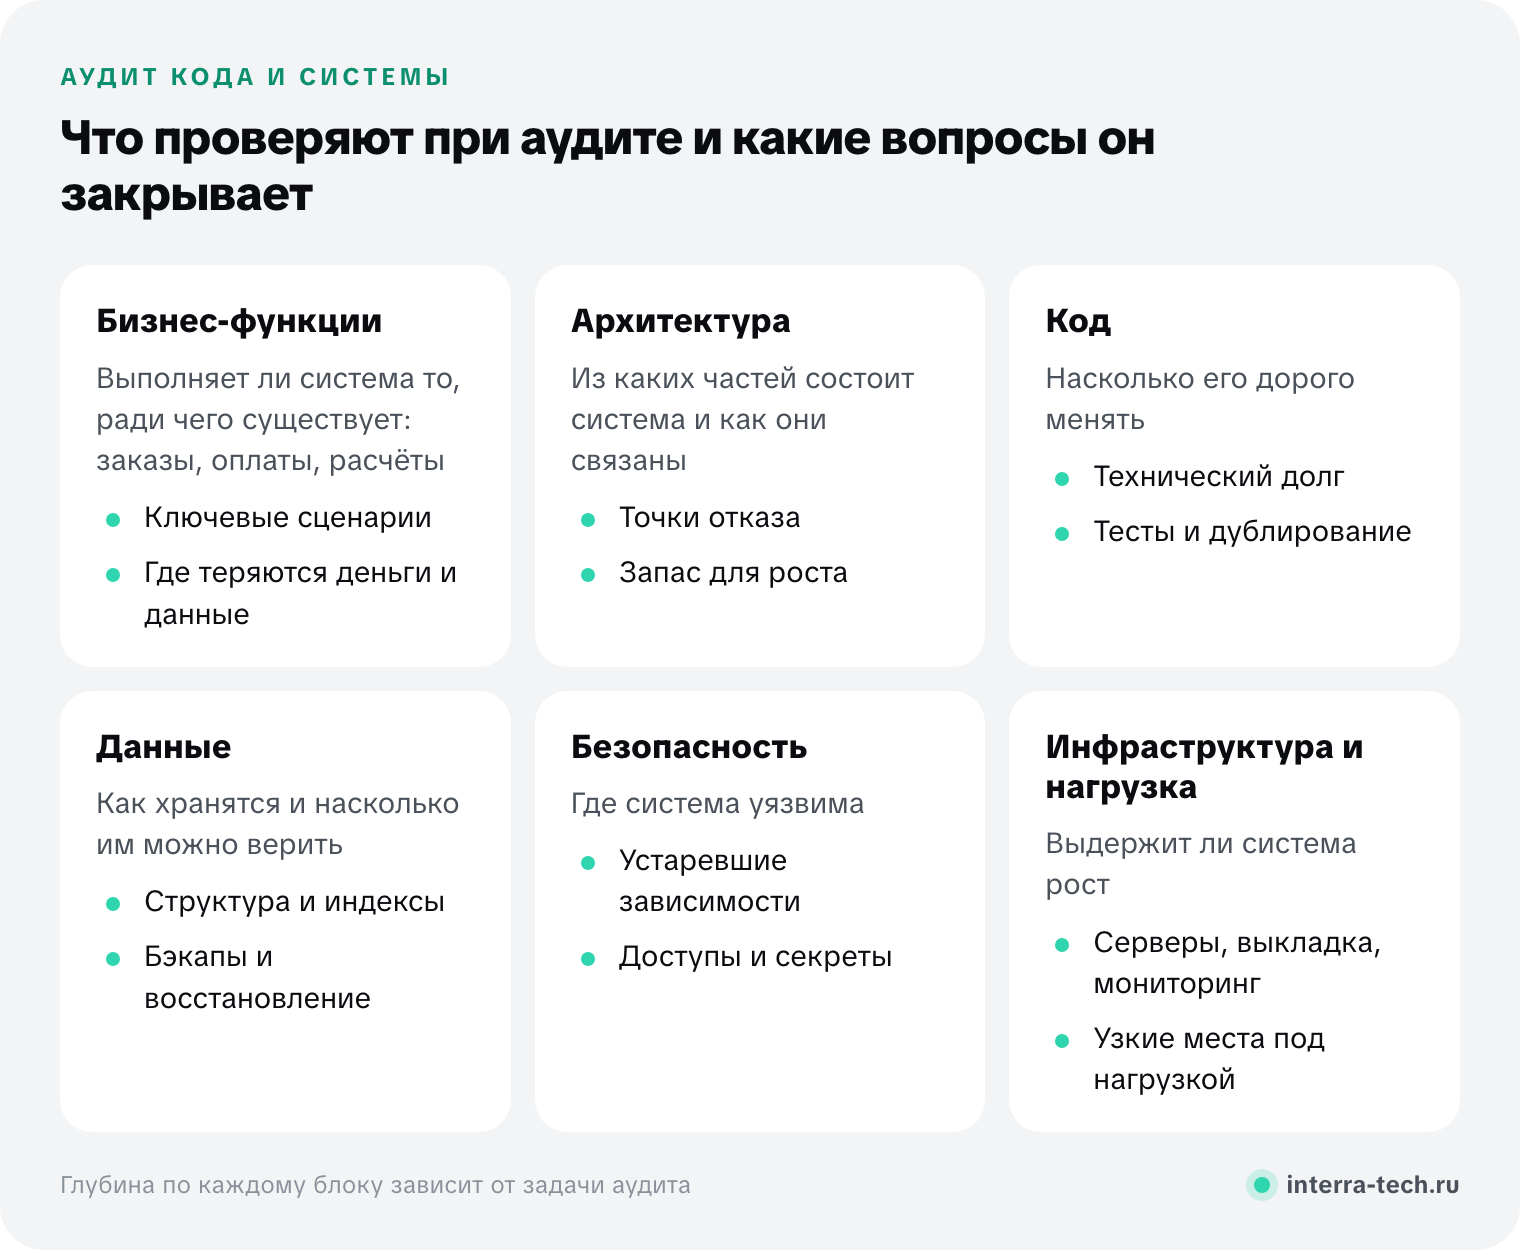
Порядок важен. Если начать с качества кода, можно найти сотню замечаний и пропустить главное: например, что бэкапы не восстанавливаются или платёжный модуль молча теряет часть оплат. Поэтому начинают с бизнес-функций и данных, а стилистику кода оставляют на конец.
Как проходит аудит
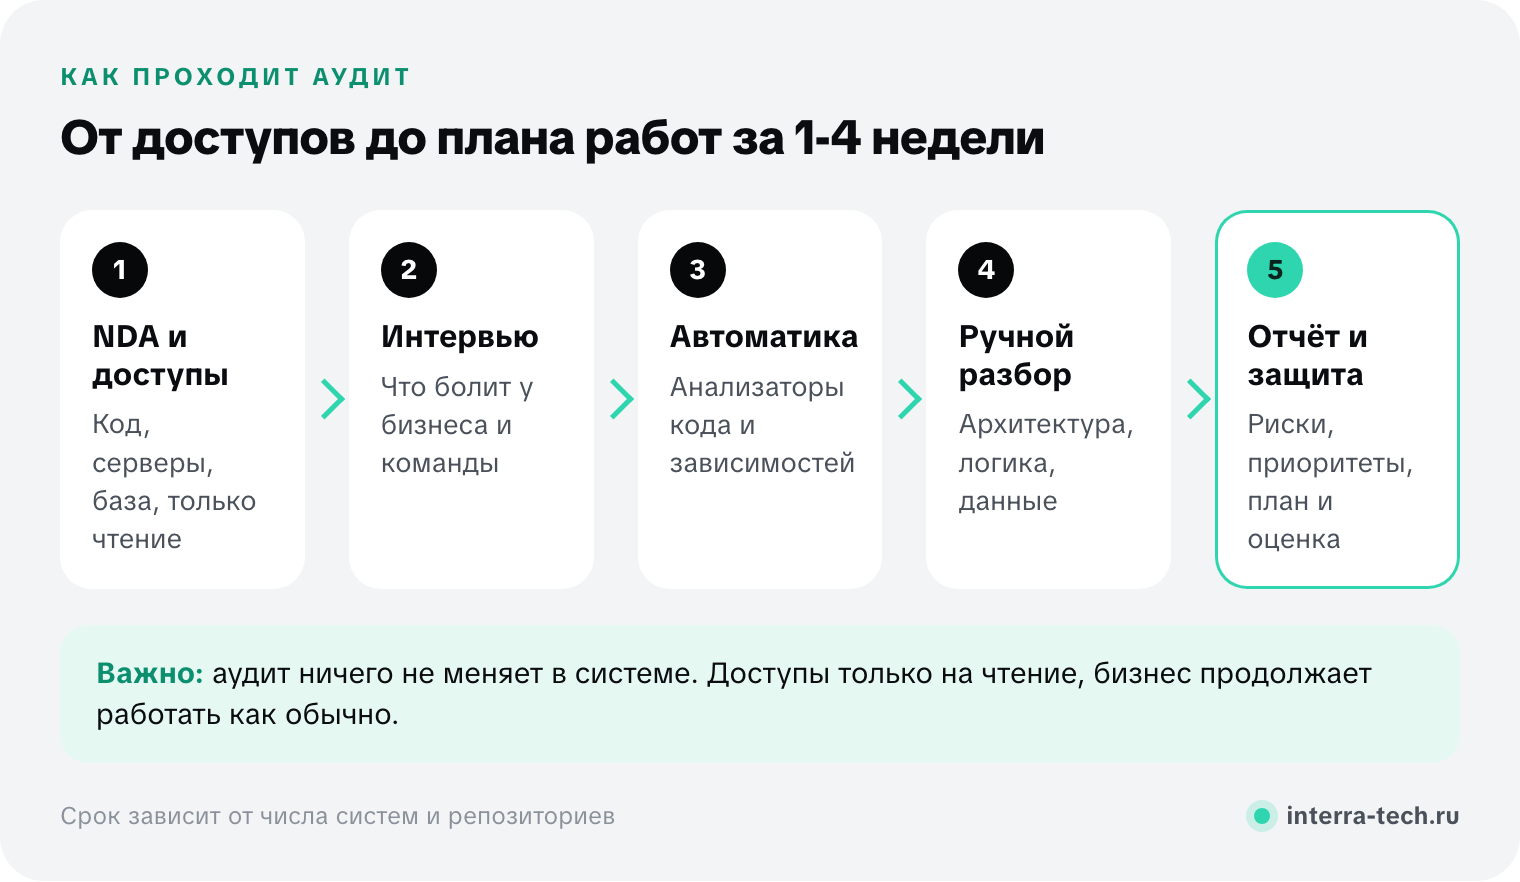
- NDA и доступы. Подписываем соглашение о конфиденциальности, получаем доступ к коду, серверам и базе только на чтение.
- Интервью. Говорим с владельцем и командой: что болит, какие планы, какие сбои были. Это экономит дни поиска.
- Автоматический анализ. Анализаторы кода, проверка зависимостей на известные уязвимости, статистика по репозиториям. Это быстрый срез, но не результат.
- Ручной разбор. Инженеры читают код и конфигурации, восстанавливают архитектуру, проверяют ключевые сценарии и данные.
- Отчёт и защита. Показываем находки, отвечаем на вопросы, согласуем приоритеты.
Что вы получите на выходе
Результат аудита это документ, по которому можно работать. В нём обычно четыре части:
- Карта системы. Из чего состоит, как связано, какие внешние сервисы используются.
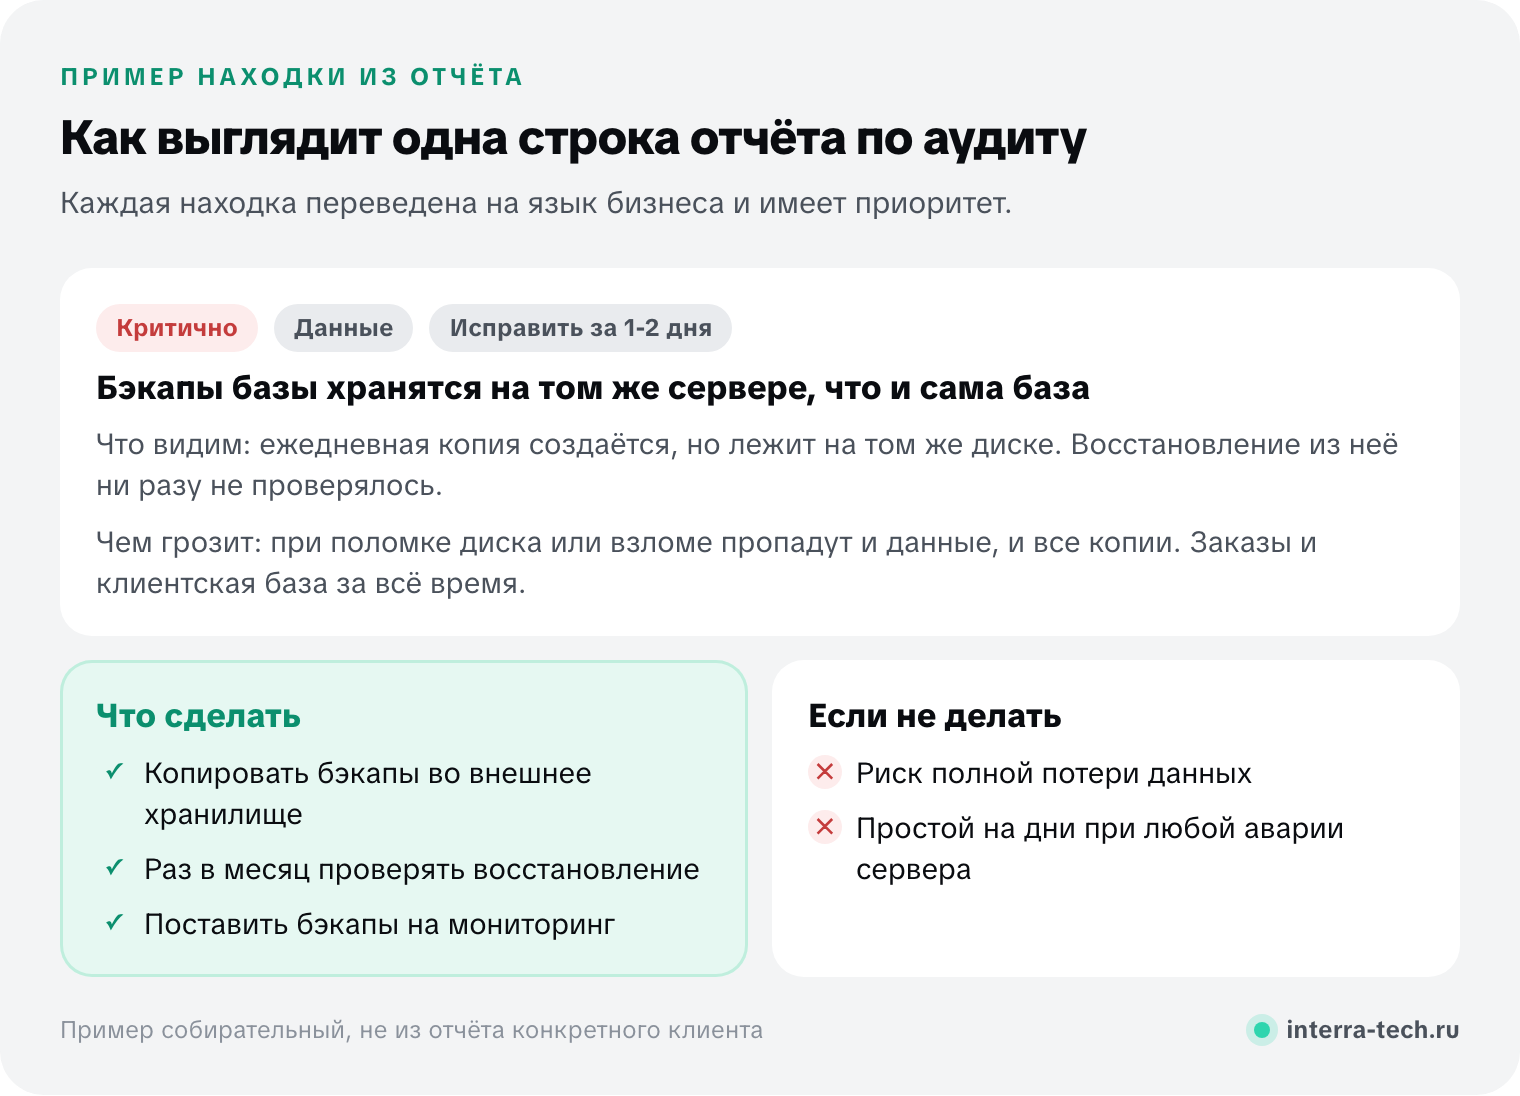
- Находки. Каждая с описанием, последствиями для бизнеса, критичностью и рекомендацией.
- План работ. Что делать сейчас, что в ближайший квартал, что можно отложить. С оценкой трудоёмкости.
- Резюме для руководителя. Одна-две страницы: общее состояние системы и главные риски без технических деталей.
Вот как выглядит одна находка из такого отчёта.
Сколько длится аудит кода
Срок зависит от размера системы: числа частей, репозиториев, интеграций и объёма данных.
| Система | Ориентир по сроку |
|---|---|
| Сайт или магазин на CMS | Несколько дней |
| Веб-сервис или платформа из одного-двух приложений | 1-2 недели |
| Платформа из нескольких связанных систем | 2-4 недели |
Для ориентира: международную платформу взаиморасчётов (клиент под NDA) из 8 систем и больше 100 репозиториев мы разобрали за 3 недели. Через день после защиты отчёта клиент подписал договор поддержки на 12 месяцев.
Стоимость аудита считается от объёма, поэтому корректно называть её после первого знакомства с системой. Главное, чтобы цена и срок были зафиксированы до старта, а не росли по ходу.
Аудит кода, code review и SEO-аудит: в чём разница
Эти услуги часто путают, хотя они отвечают на разные вопросы.
| Аудит кода и системы | Code review | SEO-аудит сайта | |
|---|---|---|---|
| Вопрос | В каком состоянии система и что с ней делать | Можно ли принять эту правку | Почему сайт плохо виден в поиске |
| Объём | Вся система целиком | Одно изменение в коде | Страницы, индексация, скорость |
| Кто делает | Внешняя команда | Коллеги-разработчики | SEO-специалист |
| Результат | Отчёт с рисками и планом | Комментарии к правке | Список исправлений для продвижения |
Как выбрать, кому заказать аудит
- Нет конфликта интересов. Аудит текущего подрядчика его же силами бессмыслен. Лучше команда, которая не писала эту систему.
- Отчёт остаётся у вас. И его можно отдать любой команде, а не только аудитору.
- Фиксированные срок и цена. Их называют до старта.
- Пример отчёта. Попросите обезличенный образец, чтобы увидеть уровень детализации.
- Ручной разбор. Уточните, кто и сколько времени будет читать код и восстанавливать архитектуру.
Мы в ИнТерраТех начинаем любую работу с аудита: проверяем бизнес-функции, архитектуру, данные, нагрузку и инфраструктуру. Отчёт остаётся у вас, даже если дальше вы работаете с ним сами. Если после аудита нужна помощь, берём систему на поддержку или развиваем её этапами.
Частые вопросы
Что такое аудит кода простыми словами?
Это проверка программы внешними инженерами: насколько она надёжна, где риски и сколько стоит её развивать. Результат оформляется отчётом с планом работ.
Остановится ли работа системы во время аудита?
Нет. Аудитор получает доступы только на чтение и ничего не меняет. Тяжёлые проверки, если они нужны, делаются на копии системы.
Нужен ли аудит, если у нас своя команда разработки?
Своя команда хорошо знает систему изнутри, но ей сложно оценить её со стороны и найти время. Внешний аудит полезен перед большими решениями и как независимая проверка рисков.
Что делать с отчётом после аудита?
Работать по плану: критичные находки закрыть сразу, остальные включить в план разработки. Это может делать ваша команда, текущий подрядчик или аудитор. Часть находок обычно касается технического долга, о нём подробнее в статье «Технический долг: когда он начинает стоить денег».
Чем аудит программного обеспечения отличается от аудита информационной безопасности?
Аудит безопасности проверяет защищённость: уязвимости, доступы, соответствие требованиям. Аудит программного обеспечения шире: безопасность в нём один из блоков рядом с архитектурой, данными, надёжностью и стоимостью развития.